
Возможности
Сертифицированная система накладного типа для защиты конфиденциальной информации и информации, содержащей сведения, составляющие государственную тайну до уровня «совершенно секретно» включительно. Предназначена для автономных персональных компьютеров и компьютеров в составе локально-вычислительной сети, в том числе под управлением контроллера домена.
Представляет собой программный комплекс средств защиты информации в ОС семейства Windows с возможностью подключения аппаратных идентификаторов.
Содержит весь функционал Dallas Lock 8.0-К и дополнительные функции защиты:
- авторизация в загрузчике до загрузки ОС;
- прозрачное преобразование жестких дисков;
- мандатный принцип разграничения доступа к объектам файловой системы и устройствам;
- расширенные параметры очистки остаточной информации.
НАЗНАЧЕНИЕ DALLAS LOCK 8.0-С
 |
Защита информации в автоматизированных системах до класса защищенности 1Г включительно |
 |
Защита информации в информационных системах до 1 уровня защищенности персональных данных включительно |
 |
Защита информации в государственных информационных системах до 1 класса защищенности включительно |
 |
Защита информации в автоматизированных системах управления производственными и технологическими процессами на критически важных объектах, потенциально опасных объектах, а также объектах, представляющих повышенную опасность для жизни и здоровья людей и для окружающей природной среды, до 1 класса защищенности включительно |
 |
Защита информации в значимых объектах критической информационной инфраструктуры до 1 категории значимости включительно |
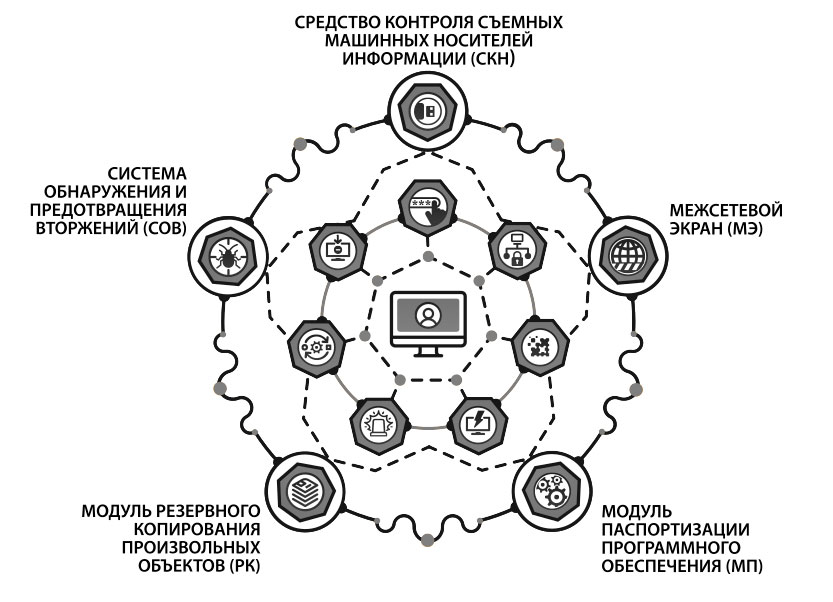
Компоненты: полное описание
Системные требования
СЗИ Dallas Lock 8.0-С может быть установлена на персональные компьютеры, портативные и мобильные ПК (ноутбуки и планшетные ПК), серверы (файловые, контроллеры домена, терминального доступа) и виртуальные машины (например, VMware), работающие как в автономном режиме, так и в составе локально-вычислительной сети.
ПОДДЕРЖИВАЕМЫЕ ОС
- Windows 7 (SP 1) (Ultimate, Enterprise, Professional, Home Premium, Home Basic, Starter);
- Windows 8 (Core, Pro, Enterprise);
- Windows 8.1 (Core, Pro, Enterprise);
- Windows 10 (Enterprise, Education, Pro, Home) и Windows 10 Creators Update;
- Windows 11 (Enterprise, Education, Pro, Home);
- Windows Server 2008 R2 (SP 1) (Foundation, Standard, Web, Enterprise, Datacenter);
- Windows Server 2012 (Foundation, Essentials, Standard, Datacenter);
- Windows Server 2012 (R2) (Foundation, Essentials, Standard, Datacenter);
- Windows Server 2012 (R2) (Foundation, Essentials, Standard, Datacenter);
- Windows Server 2016 (Multipoint Premium Server, Essentials, Standard, Datacenter, Storage Server, Hyper-V Server);
- Windows Server 2019 (Essentials, Standard, Datacenter);
- Windows Server 2022 (Standart, Datacenter).
- Windows Server 2025 (Standart, Datacenter).
СЗИ Dallas Lock 8.0-С позволяет защищать информационные ресурсы рабочего пространства Windows To Go операционной системы Windows 8 на USB-накопителе.
Минимальная и оптимальная конфигурация ПК определяется требованиями к версии операционной системы Windows, на которую установлена СЗИ Dallas Lock 8.0-С.
Для размещения файлов системы и ее работы требуется не менее 1 Гбайт пространства на системном разделе жесткого диска. Для использования СЗИ Dallas Lock 8.0-С на компьютере в составе ЛВС необходимо настроить сетевой протокол TCP/IP.
Для использования аппаратных идентификаторов требуется наличие в аппаратной части ПК соответствующих портов: USB-порта или COM-порта.
Для корректной установки СЗИ Dallas Lock 8.0 на 32-х разрядную версию ОС Windows требуется не менее 2 ГБ оперативной памяти.
Изделие поддерживает следующие виды аппаратных идентификаторов*:
- USB-флэш-накопители
- электронные ключи Touch Memory (iButton)
- HID Proximity-карты
- USB-ключи Guardant ID 2.0
- USB-ключи и смарт-карты Aladdin eToken
- USB-ключи и смарт-карты Рутокен
- USB-ключи и смарт-карты JaCarta
- USB-ключи и смарт-карты ESMART
- NFC-метки и смарт-карты семейства MIFARE
* Аппаратная идентификация в изделиях продуктовой линейки Dallas Lock не является обязательной, а служит для усиления механизма аутентификации и может применяться дополнительно к основному способу аутентификации пользователя с помощью пароля. Приведённый перечень представляет собой список тестируемых и проверяемых на совместимость идентификаторов в каждой версии нового продукта.